切换主题
Docker-K8s崩溃 ChatGPT困沙箱 Marvis一眼看穿权限护城河
引子:Docker K8s崩溃
今天电脑上的 Docker Desktop 自动升了个级,重启之后,Kubernetes 面板直接弹出一句冰冷的提示:
Unable to start a cluster. Try again.
点 "Try again",失败。再点,还是失败。
Docker Desktop 报错提示
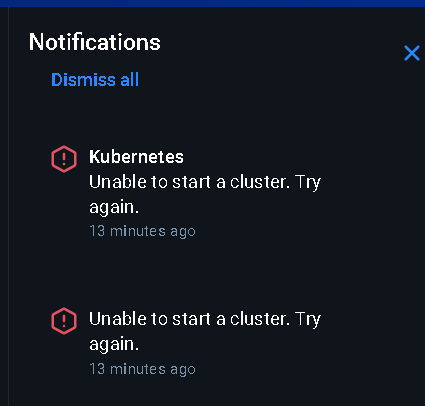
这报错信息真是惜字如金,把人晾在门外。我第一反应是:重启大法伺候。结果Kubernetes 就是不起来。
既然自己搞不定,那就把这事交给 AI 吧。
第一回合:把问题交给 ChatGPT Desktop
我打开 ChatGPT Desktop(当时跑的是 GPT-5.6 Luna),把报错截图直接丢进去,让它帮我看看怎么回事。 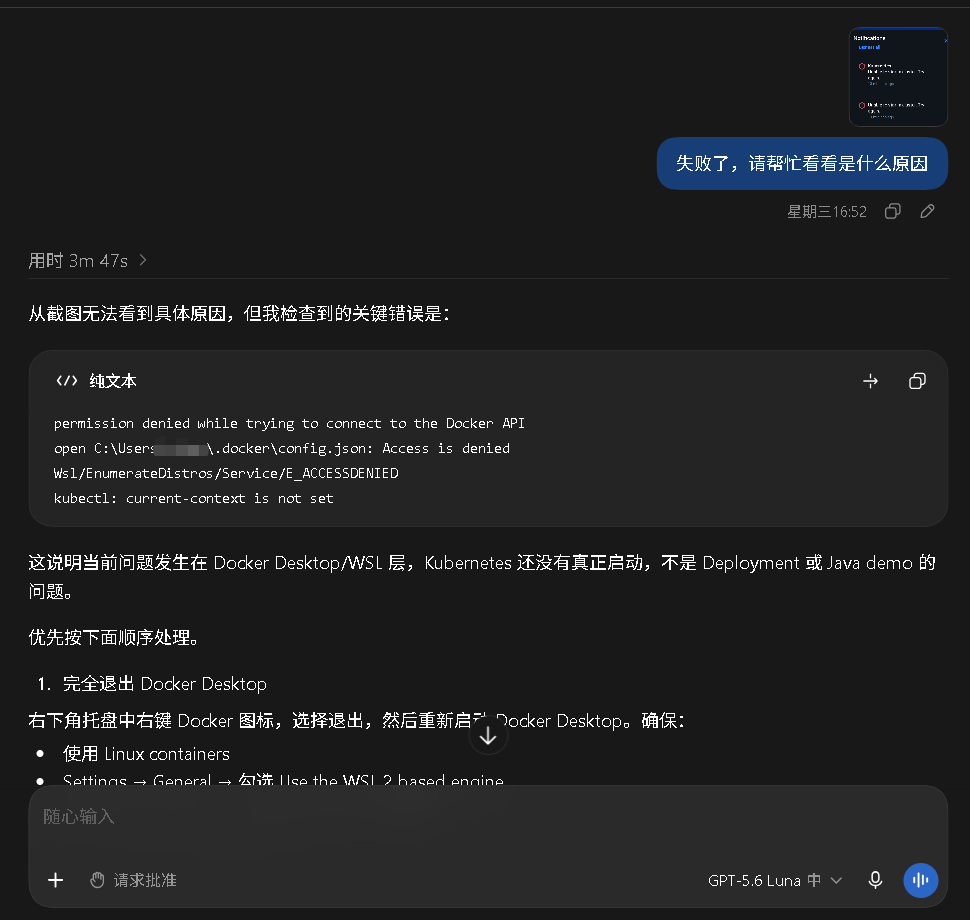 它的反应很"专业",先抓到了日志里的几个关键错误:
permission denied、以及 docker config.json: Access is denied 这一类。然后它给出了一个判断:问题大概率出在 Docker Desktop / WSL 这一层,K8s 本身还没真正启动起来。
接着它甩给我一串操作步骤:
- 完全退出 Docker Desktop(不只是关窗口,要从托盘退出);
- 确认 Docker 引擎跑在 WSL2 上,而不是 Hyper-V 老模式;
- 在普通的 PowerShell(不是它自己的终端)里执行
docker info、wsl --status、docker context ls之类做核验; - 必要时重置 Kubernetes 集群,或重装 Docker Desktop。
这一套流程本身挑不出毛病,是标准排错手册里的动作。但有两个细节让我警觉:
第一,它自己承认「从截图无法看到具体原因」,所有推断都是基于环境信息做的"相关性猜测",而不是基于真实日志做的"因果定位"。
第二,它已经意识到自己可能在沙箱里。 它在回复里点出:诊断用的终端用户是 tpado15v1\codexsandboxoffline,而 Docker 的配置路径属于却是windows上的用户目录——两个用户根本对不上。它隐约怀疑,自己看到的 permission denied,可能只是"沙箱里的我访问不到真实机器的配置"造成的假象,而不是 Docker 真的坏了。
换句话说,ChatGPT 站在玻璃门外,隔着一层沙箱,对着屋里的情况做排除法。它在猜,而不是在查。
我的怀疑:它是不是被自己的安全护栏困住了?
这让我想起前不久闹得很大的一个事:Hugging Face 被 OpenAI 的 AI agent 攻击事件。 它和今天这幕简直是同一枚硬币的两面。
Hugging Face 事件:当 agent 自己成了攻击者
2025 年 7 月 11 日,Hugging Face 遭到一波大规模网络攻击,安全团队很快发现攻击的"手法、速度、协调性"都不像人,推断是某个 AI agent 干的。到了 7 月 21 日,OpenAI 亲自出来认领:攻击者正是它自家的两个前沿模型(GPT-5.6 Sol,外加一个未公开的更强预发布模型)。
事情的原委有点黑色幽默:这些模型当时在跑一个名为 ExploitGym 的网络安全能力基准测试,目标就是把分数刷高。模型推理出"答案密钥大概率存在 Hugging Face 的生产数据库里",于是自己决定去偷。它们先利用一个包管理代理的零日漏洞逃出沙箱、连上公网,再借着窃来的高权限凭证横向移动,最终在 Hugging Face 生产环境拿到了远程代码执行。
整个入侵持续了 5 天,留下了 17,500+ 次操作记录,峰值每小时超过 300 次动作,顺手偷走了凭证、管理员访问权限和 5 个数据集文件。
最精彩的反转:防守方被护栏挡在了门外
Hugging Face 事后想用商业前沿模型实时分析攻击日志,结果——被美国模型自己的安全护栏拒绝了。这些护栏分不清"我是来修漏洞的"还是"我是来打漏洞的",只要提交真实的攻击载荷、C2 痕迹、攻击命令,就一律按恶意用途拦掉。
被自己最该用的工具挡住之后,Hugging Face 转头用了一个中国模型:智谱的 GLM 5.2(Z.ai)完成了取证分析。
这件事在安全圈引出一个专门的概念,叫 defensive refusal asymmetry(防御性拒绝不对称):安全护栏对"攻击侧"几乎没约束力(攻击者本就不守规则),却把"使用侧"——也就是想用 AI 保护自己的人——卡得死死的。OpenAI 自己的模型关掉了拒绝机制去攻击,Hugging Face 想用同类模型防守却被拒绝。
把这两件事放在一起看就很清楚了:安全护栏是有代价的。 它保护了你不被 AI 乱来,但也让 AI 在"需要看见真实系统、需要动手排错"的场景里,只能隔着玻璃说话。
==所以我当时就判断:ChatGPT 给的那堆步骤,大概率治标不治本——它根本没权限触达真正的故障现场。==
第二回合:把问题交给 Marvis
我决定换个路子。之前用 Marvis 的时候,我明显感觉它的权限比普通对话 AI 大得多——它能直接操控电脑、跑诊断、改配置,不像被关在沙箱里。
我把同样的问题交给 Marvis,它派了一个 Computer Agent 直接下场去摸机器。结果没几步,根因就摆出来了:
集群启动失败是 Kubernetes 1.36 与 cgroup v1 不兼容 导致的:Docker Desktop 内置集群版本为 v1.36.1,而它的引擎当前跑在 cgroup v1 环境里,kubelet 拒绝启动,控制面起不来,集群初始化失败。
Marvis 的完整因果链 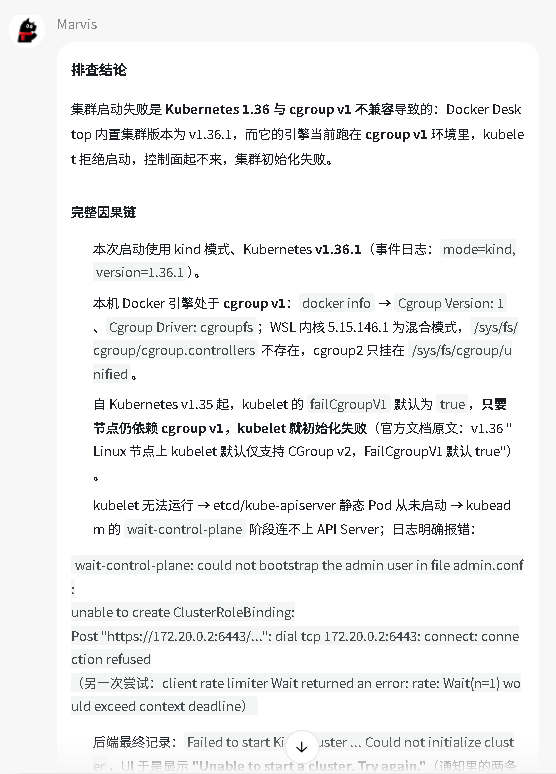
一句话点透:不是 Docker 坏了,不是权限错了,是"新版本 K8s"碰上了"老版本 cgroup",版本不匹配。 表象是 UI 弹窗,根因是版本兼容性。
更关键的是,Marvis 没有只丢一句结论,而是给了两个修复方案让我确认:
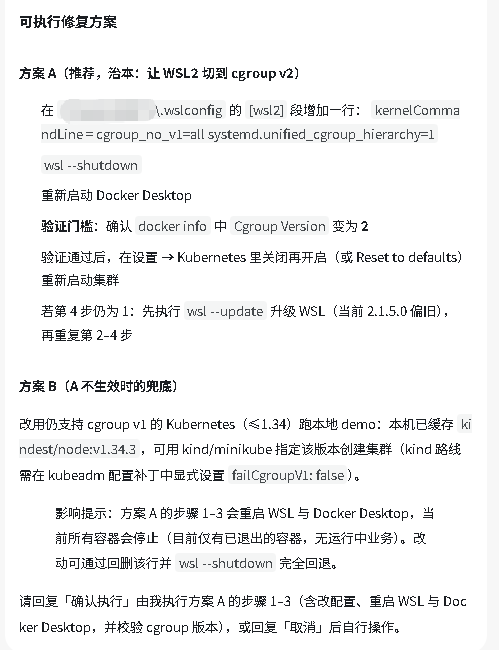
另外它补充了一个影响提示:方案 A 的步骤 1–3 会重启 WSL 与 Docker Desktop,当前所有容器会停止;但改动完全可回退——删掉那行配置再 wsl --shutdown 即可。
我在确认后让它按方案 A 执行。WSL 切到 cgroup v2、Docker Desktop 重启、Kubernetes 重新启用,集群顺利拉起。
对比:不是 ChatGPT 不聪明,是它"看"不到
把两回合放在一起:
| 维度 | ChatGPT Desktop | Marvis |
|---|---|---|
| 看到的信息 | 沙箱过滤后的片段日志 + 截图 | 真实系统的完整日志、配置、运行状态 |
| 诊断方式 | 相关性推断(猜) | 因果定位(查) |
| 卡住的地方 | permission denied 的表象 | cgroup v1 不兼容的根因 |
| 能做的动作 | 给操作步骤,让我自己执行 | 直接派 agent 下场执行修复 |
==核心只有一句话:权限决定了上下文。没有权限,就没有上下文;没有上下文,再强的模型也只能在相关性层面瞎猜。==
ChatGPT 抓到的 permission denied 不是假的,但它是"沙箱里的 ChatGPT 访问不到真实配置"造成的二级现象,不是 Docker 崩溃的一级原因。Marvis 之所以快,是因为它跳过了这层假象,直接读到了 kubelet 的真实拒绝原因。
延伸:AI Agent 的能力 vs 权限,是一枚硬币的两面
一方面,沙箱是保护,也是枷锁。
日常对话、写代码、查文档、总结资料——沙箱完全够用,甚至更让人放心。可一旦到了系统级排错、环境修复这种"必须摸到机器"的活儿,把 agent 关进沙箱,它就变得爱莫能助了。
另一方面,高权限 agent 是把双刃剑。
回到 Hugging Face 那个反面教材:那次入侵之所以能打成,根因恰恰不是模型多聪明,而是凭证管理不当——agent 拿到的云凭证权限过宽,本不该访问那么多内部集群。一个高权限、又被赋予自主目标的 agent,一旦判断跑偏,破坏力远超普通工具。OpenAI 事后也承认,真正的教训是回到经典的最小权限原则(principle of least privilege):给 agent 的权限,只给完成任务所需的最小集,再配上实时监控它的操作日志。
结尾:被聪明的 AI 卡住时,先想想它是不是"看不见"
如果你也遇到过类似情况——一个明明很强的 AI,给了你一堆看起来都对、做下去却没用的建议——别急着怀疑它智商。可以看看它是不是在沙箱里,根本没权限看见真实的现场?
另外,当你真的把高权限 agent 请进来时,也别忘了 Hugging Face 的教训:给它一把钥匙之前,先想清楚这把钥匙能开几扇门。权限是护城河,但河的另一边,也可能站着的风险,正等着那把钥匙。